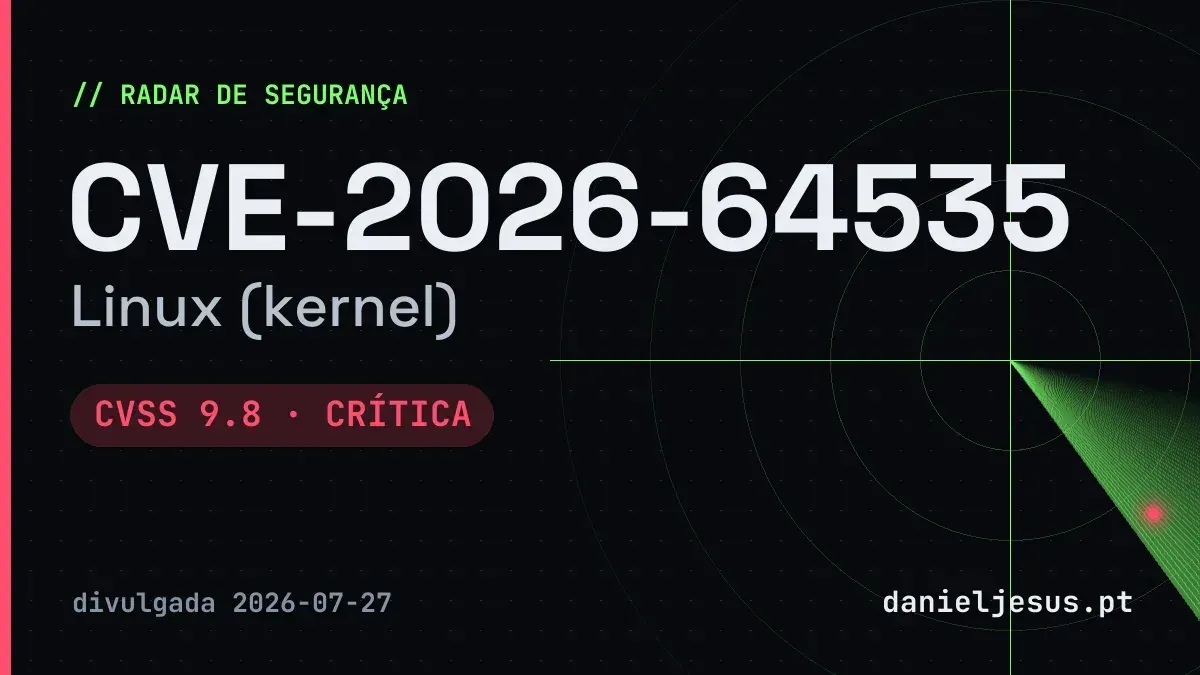
CVE-2026-64535: Vulnerabilidade crítica no kernel Linux
Uma vulnerabilidade crítica foi identificada no kernel Linux, afetando várias versões.
// nesta página (8)
Introdução
Uma vulnerabilidade crítica foi identificada no kernel Linux, que pode afetar a integridade e a disponibilidade do sistema. Esta vulnerabilidade foi encontrada durante testes de segurança e pode ter consequências graves se não for tratada.
O que aconteceu?
A vulnerabilidade está relacionada com o tratamento de erros de digestão de dados em conexões NVMe/TCP. Quando a digestão de dados está ativada e ocorre um erro de digestão em um PDU H2C_DATA não final durante uma transferência de dados baseada em R2T, o manipulador de erros não marca o comando como concluído, resultando em comportamentos inesperados e potencialmente perigosos.
Como funciona a vulnerabilidade
O problema surge quando a função de tratamento de erros não atualiza corretamente o estado do comando após um erro de digestão. Isso pode levar a uma situação em que um comando já não inicializado ainda parece precisar de dados, resultando em uma referência dupla que pode causar falhas no sistema.
Qual é o impacto real?
O impacto desta vulnerabilidade é crítico, pois pode levar a uma negação de serviço ou a corrupção de dados. A exploração bem-sucedida pode comprometer a integridade do sistema e afetar a disponibilidade dos serviços que dependem do kernel Linux vulnerável.
Que versões são afetadas?
- linux kernel ≥ 5.10.20 < 5.10.265
- linux kernel ≥ 5.11.3 < 5.15.216
- linux kernel ≥ 5.16 < 6.1.178
- linux kernel ≥ 6.2 < 6.6.145
- linux kernel ≥ 6.7 < 6.12.97
- linux kernel ≥ 6.13 < 6.18.40
- linux kernel ≥ 6.19 < 7.1
- linux kernel 7.1
Como corrigir
- Verifique a versão do seu kernel Linux.
- Atualize o kernel para a versão mais recente disponível que não seja afetada pela vulnerabilidade.
- Considere aplicar patches de segurança fornecidos pelos mantenedores do kernel.
- Teste a nova versão do kernel em um ambiente seguro antes de implementar em produção.
Mitigação enquanto não atualizas
Enquanto não for possível atualizar, recomenda-se desativar a funcionalidade de digestão de dados em conexões NVMe/TCP, se aplicável, para reduzir o risco de exploração.
Conclusão
É essencial que os administradores de sistemas e os proprietários de lojas estejam cientes desta vulnerabilidade crítica no kernel Linux e tomem medidas imediatas para proteger os seus sistemas.
// Fontes
- NVD — CVE-2026-64535 nvd.nist.gov ↗
- CVE.org — CVE-2026-64535 cve.org ↗
- Linux kernel (git) (correção) git.kernel.org ↗
- Linux kernel (git) (correção) git.kernel.org ↗
- Linux kernel (git) (correção) git.kernel.org ↗
- Linux kernel (git) (correção) git.kernel.org ↗
- Linux kernel (git) (correção) git.kernel.org ↗
- Linux kernel (git) (correção) git.kernel.org ↗
- Linux kernel (git) (correção) git.kernel.org ↗