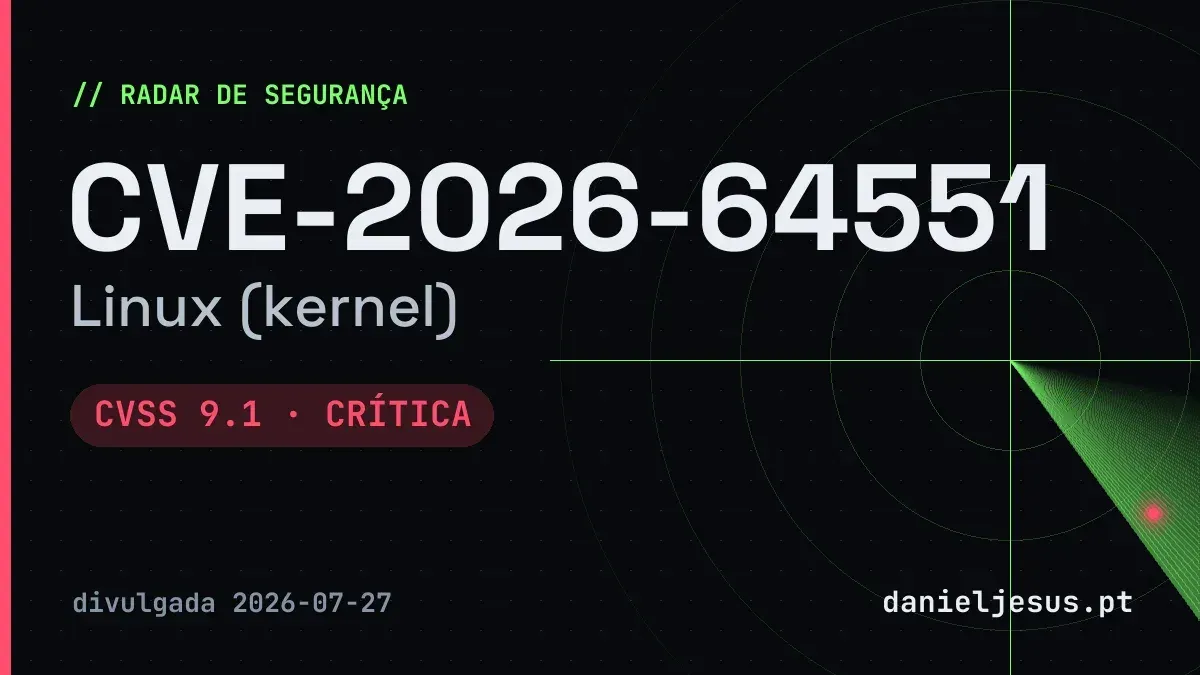
CVE-2026-64551: Vulnerabilidade crítica no kernel Linux
Uma vulnerabilidade crítica no kernel Linux permite a leitura de memória não inicializada.
// nesta página (8)
Introdução
A vulnerabilidade CVE-2026-64551 afeta o kernel Linux e permite a leitura de memória não inicializada, o que pode comprometer a segurança do sistema.
O que aconteceu?
Quando um chunk de ERROR com uma causa STALE_COOKIE é recebido no estado COOKIE_ECHOED, a função sctp_sf_do_5_2_6_stale() lê um campo de 4 bytes que segue o cabeçalho da causa. Este campo, denominado Medida de Staleness, pode não estar presente, levando a uma leitura além do que é esperado e resultando na exposição de memória não inicializada ao peer.
Como funciona a vulnerabilidade
A vulnerabilidade reside na forma como o kernel Linux lida com os chunks de ERROR no protocolo SCTP. A função que processa esses chunks não valida adequadamente o comprimento da causa STALE_COOKIE antes de tentar ler o campo de staleness. Isso pode permitir que um atacante, que consiga manipular uma associação para o estado COOKIE_ECHOED, acesse dados sensíveis que não deveriam ser expostos.
Qual é o impacto real?
O impacto desta vulnerabilidade é classificado como crítico, uma vez que permite a leitura de memória não inicializada, potencialmente expondo informações sensíveis. Qualquer peer que consiga induzir uma associação ao estado COOKIE_ECHOED pode explorar esta falha, incluindo processos não privilegiados que utilizem sockets SCTP brutos.
Que versões são afetadas?
- linux kernel ≥ 2.6.12.1 < 5.10.261
- linux kernel ≥ 5.11 < 5.15.212
- linux kernel ≥ 5.16 < 6.1.178
- linux kernel ≥ 6.2 < 6.6.145
- linux kernel ≥ 6.7 < 6.12.97
- linux kernel ≥ 6.13 < 6.18.40
- linux kernel ≥ 6.19 < 7.1.5
- linux kernel 2.6.12
Como corrigir
- Verifique a versão do seu kernel Linux.
- Atualize para uma versão corrigida do kernel, conforme indicado pelo fabricante.
- Considere aplicar patches de segurança disponíveis.
- Monitore as atualizações do kernel regularmente para garantir que está sempre protegido.
Mitigação enquanto não atualizas
Enquanto não for possível atualizar, recomenda-se limitar o acesso à rede e restringir a utilização de sockets SCTP a processos confiáveis. Além disso, considere implementar firewalls e outras medidas de segurança para mitigar possíveis explorações.
Conclusão
A vulnerabilidade CVE-2026-64551 no kernel Linux representa um risco significativo para a segurança. É crucial que os administradores de sistemas e proprietários de servidores tomem medidas imediatas para corrigir ou mitigar esta falha.
// Fontes
- NVD — CVE-2026-64551 nvd.nist.gov ↗
- CVE.org — CVE-2026-64551 cve.org ↗
- Linux kernel (git) (correção) git.kernel.org ↗
- Linux kernel (git) (correção) git.kernel.org ↗
- Linux kernel (git) (correção) git.kernel.org ↗
- Linux kernel (git) (correção) git.kernel.org ↗
- Linux kernel (git) (correção) git.kernel.org ↗
- Linux kernel (git) (correção) git.kernel.org ↗
- Linux kernel (git) (correção) git.kernel.org ↗